Cellebrite hat erneut ein internes Leck
Cellebrite ist ein Unternehmen für mobile Forensik, das Datenextraktionswerkzeuge anbietet, die Sicherheitslücken ausnutzen, um Geräte für Strafverfolgungsbehörden, Regierungen, Privatdetektive und andere Organisationen zu öffnen. Cellebrite Premium ist ihr Produkt für Kunden aus dem Bereich Strafverfolgung und Regierung.
Die Cellebrite Premium Supportmatrix, die kontinuierlich von Cellebrite aktualisiert wird und alle wichtigen Informationen zu den hackbaren Geräten enthält, ist bereits mehrfach an die Öffentlichkeit gelangt. Kürzlich nahm eine Person an einem internen Teams-Meeting teil und ließ ein Foto einer Tabelle mit den aktuellen Funktionen der Cellebrite-Software für Google Pixel Geräte durchdringen. Dies geschah im GrapheneOS-Forum unter dem Nickname RogueFed.
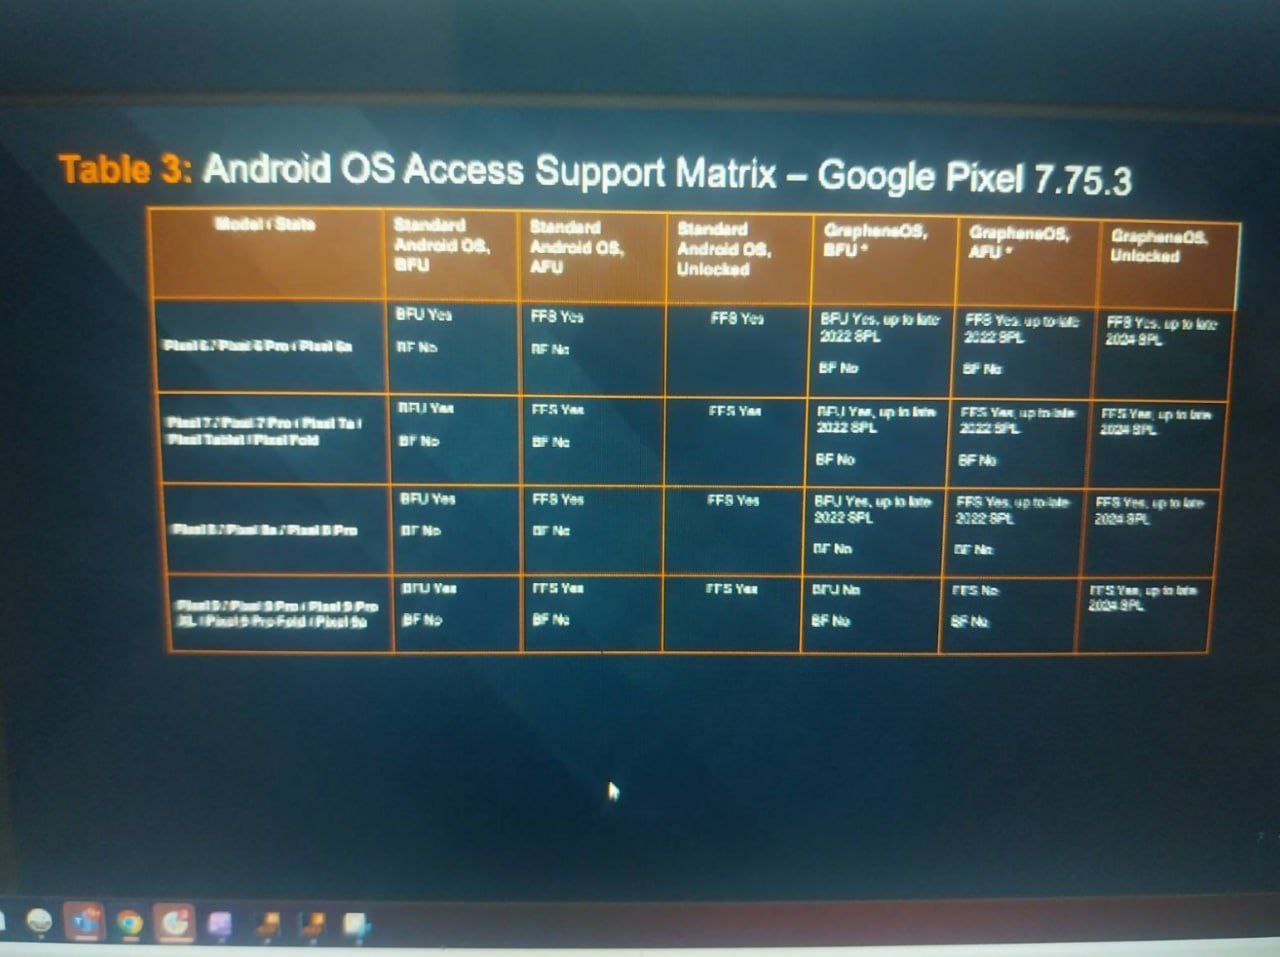
Der Screenshot enthält Informationen zu den Pixel 6-, Pixel 7-, Pixel 8- und Pixel 9-Serien. Die erst vor einigen Monaten eingeführte Pixel 10-Serie wird nicht aufgeführt. Die Telefonunterstützung wird in drei Zustände unterteilt: vor der ersten Entsperrung, nach der ersten Entsperrung und entsperrt. Der Zustand „vor der ersten Entsperrung“ (BFU) bedeutet, dass das Telefon seit dem letzten Neustart nicht entsperrt wurde und alle Daten daher verschlüsselt sind. Dies wird allgemein als der sicherste Zustand für ein Smartphone angesehen. Im Zustand „nach der ersten Entsperrung“ (AFU) ist die Datenextraktion einfacher, während bei einem entsperrten Telefon die Daten leicht zugänglich sind.
Cellebrite gibt an, dass GrapheneOS sicherer ist als die Standard-Betriebssystem von Google. In ihren Briefings erklärt das Unternehmen den Strafverfolgungsbehörden, dass seine Technologie Daten von Pixel 6-, 7-, 8- und 9-Smartphones im entsperrten, AFU- und BFU-Zustand mit Standardsoftware extrahieren kann. Allerdings ist es nicht möglich, Passwörter durch Brute-Force-Angriffe zu knacken und damit die vollständige Kontrolle über ein Gerät zu erlangen. Der Leaker weist außerdem darauf hin, dass die Strafverfolgungsbehörden weiterhin keine eSIM von Pixel-Geräten kopieren können. Zudem verzichtet die Pixel-10-Serie auf physische SIM-Karten.
Bei Smartphones mit GrapheneOS gestaltet sich die Datenerfassung für die Polizei wesentlich komplizierter. Laut der Cellebrite-Tabelle sind Pixel-Geräte mit GrapheneOS nur zugänglich, wenn die Softwareversion vor Ende 2022 veröffentlicht wurde – sowohl das Pixel 8 als auch das Pixel 9 wurden danach auf den Markt gebracht. Smartphones im BFU- und AFU-Zustand sind mit aktualisierten Versionen vor Cellebrite sicher, und ab Ende 2024 wird sogar ein vollständig entsperrtes GrapheneOS-Gerät vor dem Kopieren seiner Daten geschützt sein. Obwohl ein entsperrtes Smartphone auf verschiedene andere Weisen untersucht werden kann, beschränkt sich die Datenextraktion in diesem Fall auf die Daten, auf die der Nutzer Zugriff hat.
Das stärkt unsere Empfehlung für das sichere Mobiltelefon-Betriebssystem GrapheneOS. Wenn dein Vertrag ausläuft oder du ohnehin vorhast, dir ein neues Telefon zuzulegen, wäre ein Pixel definitiv eine empfehlenswerte Wahl. Natürlich muss Graphene zunächst auf dem Telefon installiert werden, aber das ist längst nicht so kompliziert, wie man denkt. Wenn du Fragen zur Installation des Betriebssystems hast, kannst du gerne in die SfN-Diskussionsgruppe kommen. Dort wird sich bestimmt jemand finden, der dir hilfreiche Tipps geben kann.
Allgemeine Informationen, keine Rechtsberatung. Im Einzelfall hilft ein Anwalt oder eine Beratungsstelle.
Roman
Vielen lieben Dank für solche wertvollen Informationen. Fuck Cellebrite!
Telegram Kommentar
Diese Anmerkung stammt aus der <em>Telegram Diskussionsgruppe</em>:
"Was ich mich frage ist, warum gerade so ein totaler ÜberwachungsKonzern wie Google, ein Händy namens Pixel auf den Markt bringen sollte, wenn man darauf Graphen OS installiert, dann dieser ekelhaft Konzern eben nicht mehr spionieren kann..? Das macht für mich null Sinn 🤷♂"
Blogleitung
Nun ja, Google baut die Pixel-Geräte nicht, damit jemand ein anderes Betriebssystem darauf installiert. Es ist jedoch so, dass Google Pixel-Smartphones eine hervorragende Hardware-Kompatibilität mit GrapheneOS bieten. Die Geräte sind von Werk aus so konzipiert, dass sie optimale Leistung und Stabilität bieten, wodurch die Installation und das Ausführen von GrapheneOS reibungslos verlaufen.